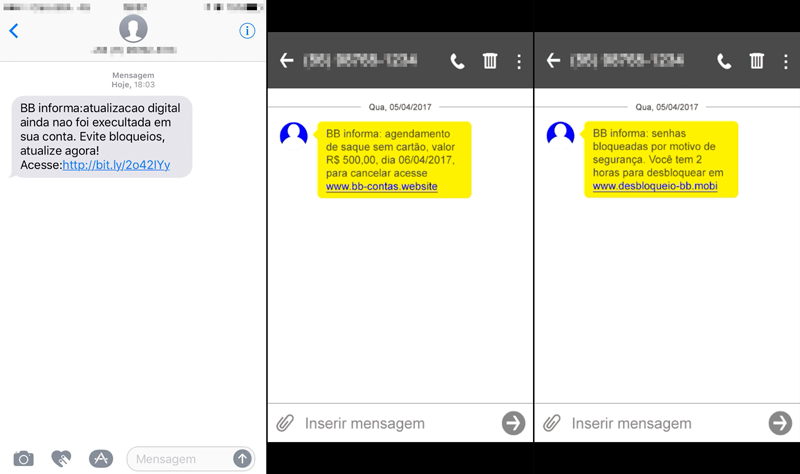
Mais um golpe envolvendo hackers foi descoberto esta semana. Desta vez utilizando dados bancários passados pelos usuários através de mensagens de texto contendo softwares maliciosos. A quadrilha já roubou mais de R$ 7,5 milhões, diz a Polícia Federal (PF). Segundo a PF, o grupo de hackers enviava mensagens de texto (SMS) solicitando aos usuários que clicassem em falsos links e preenchessem um cadastro.
Neste caso, como reconhecer quando é ou não um golpe? A dica do time de segurança do DFNDR, o principal aplicativo antivírus do Braisl, para não cair neste e em tantos outros golpes é contar com uma ferramenta de Antiphishing ativa no celular, que detecta quando há um site ou link malicioso.
Leia mais: Emprego na Coca-Cola é tema de novo golpe de hackers
A ferramenta Navegação Segura (Antiphishing) do DFNDR, por exemplo, bloqueia diariamente 700 mil páginas criadas por bandidos, mas eles estão sempre atrás de novas oportunidades e brechas, não é mesmo?
Para não virar estatística, a recomendação dos especialistas é sempre rodar uma verificação de vírus quando achar um link “estranho”. Além disso, vale a pena entrar em contato com o banco através do número oficial e não aquele que enviou o SMS.
Como funciona?
Além de roubar as informações pessoais através do cadastro falso que o usuário preencheu, a quadrilha contava ainda com integrantes dentro das empresas de telefonia.
Com isso, os hackers conseguiam invadir as linhas de telefone dos usuários que tiveram as informações pessoais roubadas. Quando o banco tentava ligar para confirmar alguma movimentação suspeita, quem atendia era um membro da quadrilha.
Em menos de um ano, o ressarcimento aos clientes já custou aos bancos R$ 7,5 milhões. O delegado que investiga o caso, Madson Henrique Tenório, acredita que este valor irá aumentar consideravelmente até o final da investigação.
Roubo
Nas últimas semanas, tem crescido o número de páginas falsas feitas especialmente para dispositivos móveis, que estão sendo disseminadas via SMS. Os bancos mais visados são Banco do Brasil, Itaú, Santander e Banco de Brasília. Somente em uma semana a Psafe mapeou pelo menos dez novos ataques. Somente um deles teve pouco mais de 500 acessos.
Você entra em uma loja virtual, encontra uma promoção interessante e percebe um pequeno cadeado…
Você já recebeu uma notificação de atualização do Android e pensou em deixar para depois?…
Um ataque hacker ao Hospital Israelita Albert Einstein, em São Paulo, acendeu um alerta sobre…
Inteligência artificial no celular já consegue criar imagens, resumir textos, responder perguntas e ajudar a…
Um código do WhatsApp que você não pediu aparece de repente por SMS. Logo vem…
Criar cartões de estudo com IA virou uma maneira rápida de transformar resumos, matérias e…