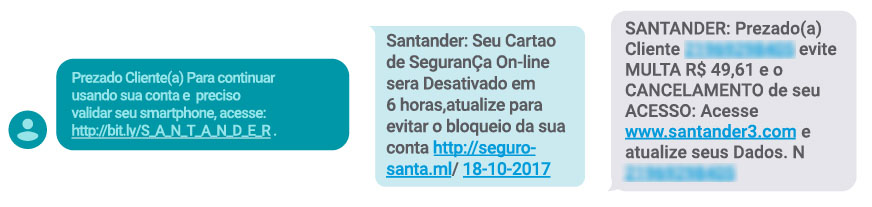
Hackers estão utilizando ilegalmente o nome do Santander e Banco do Brasil para espalhar um novo golpe de phishing bancário. Os criminosos lançaram o ataque via SMS, com uma falsa mensagem que informa a vítima que o seu cartão está bloqueado ou que seu cartão de segurança online (token) está expirado.
Em uma semana, o golpe fez mais de 33 mil vítimas e esse número pode aumentar para mais de 400 mil, de acordo com o DFNDR Lab, laboratório de segurança especializado no combate ao cibercrime. Alerte seus amigos e familiares para não caírem nessa armadilha!
Leia mais: Ataques de phishing bancário aumentam 383% no trimestre
A mensagem que chega via SMS contém as seguintes informações falsas:
Por razões de segurança, seu cartão foi bloqueado” e “Prezado(a) cliente, seu cartão de segurança expirou.
“Com os dados bancários da vítima, o hacker pode acessar sua conta bancária e realizar pagamentos e saques, podendo causar grande prejuízo financeiro”, explica Emilio Simoni, Diretor do DFNDR Lab.
Este tipo de ataque tem levantado cada vez menos suspeita. De acordo com o Relatório da Segurança Digital divulgado pelo DFNDR Lab, no terceiro trimestre de 2017 foram contabilizados mais de 3 milhões de acessos ao golpe de phishing bancário. Com isso, somente na última semana, 164 mil pessoas utilizaram ferramenta de análise de links do DFNDR Lab, que permite que qualquer usuário descubra se um link é seguro antes de tocar.
Ataques via SMS ainda são muito comuns. Por isso, é muito importante ficar atento as seguintes recomendações:
Os especialistas do DFNDR Lab recomendam que você entre em contato imediatamente com seu banco, caso tenha clicado no link do golpe e informado seus dados financeiros.
PUBLICIDADE
Já imaginou conversar com alguém que fala outro idioma sem precisar dominar aquela língua? Com…
A Binance, maior corretora de criptomoedas do mundo, foi alvo de um ataque hacker que…
A inteligência artificial pode ajudar a organizar compromissos, criar listas de tarefas e planejar uma…
Você recebe um convite para uma reunião pelo Microsoft Teams. O assunto parece profissional, o…
Imagine pedir a um assistente de inteligência artificial para organizar seus compromissos, encontrar um documento…
Você entra em uma loja virtual, encontra uma promoção interessante e percebe um pequeno cadeado…