
Golpe em circulação: o novo truque dos convites falsos de reunião
Você recebe um convite para uma reunião pelo Microsoft Teams. O assunto parece profissional, o horário está definido e existe um botão para participar. Tudo parece normal. Mas […]
Você recebe um convite para uma reunião pelo Microsoft Teams. O assunto parece profissional, o horário está definido e existe um botão para participar.
Tudo parece normal. Mas será que a reunião realmente existe?
Uma campanha de phishing divulgada em outubro de 2026 está usando convites falsos de calendário para tentar roubar senhas de contas Microsoft.
O detalhe mais importante é que o convite pode utilizar um arquivo de calendário legítimo e, mesmo assim, direcionar a vítima para uma página falsa de login.
Entenda como esse golpe funciona, o que mudou e quais cuidados ajudam a identificar a fraude.
O que há de novo nesse golpe?
O phishing é uma fraude conhecida. Normalmente, criminosos enviam mensagens sobre contas bloqueadas, entregas pendentes ou pagamentos urgentes para convencer alguém a clicar em um link.
Desta vez, a armadilha aparece em algo muito comum no ambiente profissional: um convite de reunião.
Segundo uma reportagem da NeoTeo sobre a campanha, pesquisadores identificaram centenas de milhares de e-mails suspeitos relacionados a convites de calendário em outubro de 2026.
Algumas mensagens incluem arquivos com extensão .ics, formato utilizado por aplicativos para compartilhar eventos e compromissos.
Esse tipo de arquivo não é malicioso por natureza. Ele faz parte do funcionamento normal de diversos calendários digitais.
O problema está no conteúdo do convite, especialmente quando um botão para participar da reunião leva a um endereço fraudulento.
Como funciona a fraude?
Imagine receber uma mensagem informando que uma reunião importante foi agendada.
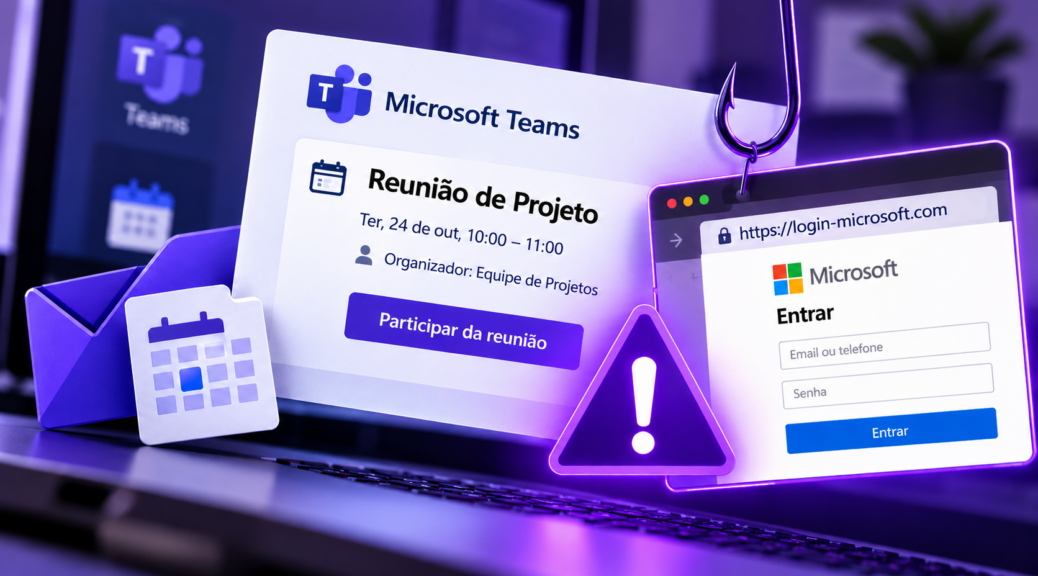
O e-mail apresenta um título profissional, o nome de um organizador e um botão semelhante ao utilizado pelo Microsoft Teams.
Ao clicar para participar, você pode ser direcionado a uma página que imita a tela de autenticação da Microsoft.
A página solicita seu endereço de e-mail e sua senha.
Se o site for falso, essas informações poderão ser capturadas pelos criminosos e utilizadas em tentativas de acesso à conta.
Dependendo das proteções ativadas, o comprometimento das credenciais pode colocar em risco mensagens, documentos e serviços associados.
A aparência profissional do convite é justamente o que torna a fraude convincente.
Por que o convite pode aparecer na agenda?
Alguns serviços de calendário exibem automaticamente convites recebidos, dependendo das configurações do usuário.
Por isso, encontrar uma reunião na agenda não significa necessariamente que ela seja legítima.
A CEVIU alertou sobre eventos maliciosos que podem permanecer no calendário, mesmo quando a mensagem original é colocada em quarentena por sistemas de segurança.
Isso significa que o usuário pode continuar visualizando um compromisso suspeito e acabar clicando no link posteriormente.
Se encontrar um evento desconhecido, verifique o organizador e utilize os recursos oficiais do aplicativo para removê-lo ou denunciá-lo.
Como confirmar se um convite é verdadeiro?
Antes de clicar em “Participar”, faça algumas verificações simples.
- Confira o remetente
Observe o endereço completo de quem enviou a mensagem. Um nome conhecido não garante que o e-mail seja verdadeiro.
- Verifique se a reunião faz sentido
Você conhece o organizador? Esperava esse compromisso? O assunto tem relação com seu trabalho ou alguma conversa recente?
- Analise o destino do link
Um botão com o nome Microsoft Teams não garante que o endereço seja oficial. Se o domínio parecer estranho, não prossiga.
- Confirme por outro canal
Entre em contato com o suposto organizador pelo chat corporativo ou por um telefone que você já conhece.
- Utilize o aplicativo oficial
Sempre que possível, abra o Teams ou seu calendário diretamente e procure a reunião por lá.
Essas medidas ajudam a identificar inconsistências antes de compartilhar informações.
Quais sinais podem indicar uma tentativa de golpe?
Alguns detalhes merecem atenção:
- Convites enviados por pessoas desconhecidas.
- Reuniões inesperadas ou sem contexto.
- Solicitações de login em páginas desconhecidas.
- Links com domínios diferentes dos serviços oficiais.
- Mensagens que pressionam você a agir rapidamente.
- Pedidos de senhas ou códigos de autenticação.
Esses sinais não aparecem exclusivamente em golpes de calendário. Eles também são comuns em mensagens falsas de bancos, lojas e serviços de entrega.
No blog da PSafe, mostramos como criminosos utilizam sites maliciosos para enganar usuários e por que verificar a origem dos links é tão importante.
O que fazer se você clicou no convite falso?
Se apenas abriu o link, feche a página e verifique se houve downloads ou instalações inesperadas.
Se digitou sua senha, altere-a imediatamente pelo site ou aplicativo oficial.
Também é recomendável revisar os acessos recentes, encerrar sessões desconhecidas e ativar a autenticação em duas etapas.
Caso tenha utilizado uma conta profissional, informe a equipe de TI para que ela possa avaliar possíveis acessos indevidos.
O golpe dos convites falsos mostra que até uma atividade comum, como aceitar uma reunião, pode ser explorada por criminosos.
Antes de participar, confirme quem enviou o convite e verifique para onde o link realmente leva.
Continue lendo — Blog PSafe